حملات فیشینگ از طریق Microsoft Exchange: شناسایی، پیشگیری و واکنش مؤثر
حملات فیشینگ در سالهای اخیر پیچیدهتر شدهاند که چالشهای جدی برای برنامههای امنیت سایبری سازمانها ایجاد میکند. با گسترش سرورهای Microsoft Exchange بهعنوان سنگ بنای ارتباطات و همکاری درون سازمانها، این پلتفرمها به اهداف اصلی برای مهاجمین تبدیل شدهاند که قصد دارند به دسترسی غیرمجاز و دادههای حساس دست یابند. این مقاله به بررسی چشمانداز در حال تحول حملات فیشینگ به سرورهای Microsoft Exchange میپردازد و بر اقدامات پیشگیرانه مؤثر و استراتژیهای پاسخ فعال برای کاهش خطرات و حفاظت از داراییهای سازمانی تأکید دارد.
حملات فیشینگ از طریق Microsoft Exchange: پیشگیری و پاسخ
از آنجا که حملات فیشینگ دومین عامل حمله رایج به شمار میروند، داشتن یک روال استراتژیک پاسخ به حادثه برای کاهش و مدیریت خطرات مرتبط ضروری است. با توجه به پیچیدگی روزافزون این حملات، شناسایی اینکه آیا قربانی حملات فیشینگ شدهایم یا نه، دشوارتر از گذشته شده است. چه هنوز مشکوک به حمله باشیم یا در حال بررسی آن باشیم، بهتر است که سریعاً اقدامات لازم را برای مقابله انجام دهیم.
علل رایج حملات فیشینگ
حملات فیشینگ، هرچند در نحوه اجرا متفاوت هستند، معمولاً از چندین علت مشترک نشأت میگیرند. سازمانها باید این عوامل را درک کنند تا بتوانند دفاع خود را در برابر چنین حملاتی به طور مؤثر تقویت کنند.
برخی از دلایل رایج عبارتند از:
استفاده از ضعفهای انسانی: فیشینگها از ضعفهای انسانی با استفاده از تاکتیکهای مهندسی اجتماعی بهرهبرداری میکنند تا افراد را فریب دهند و آنها را وادار به افشای اطلاعات شخصی یا کلیک روی لینکهای مخرب کنند.
روشهای ضعیف احراز هویت: روشهای ناکافی احراز هویت مانند رمزهای عبور قابل حدس زدن یا عدم استفاده از احراز هویت چندعاملی (MFA)، به مهاجمان این امکان را میدهد که حسابهای کاربری را به خطر بیاندازند و حملات فیشینگ را انجام دهند.
آسیبپذیریها در نرمافزارها و سیستمها: مهاجمان ممکن است از آسیبپذیریهای موجود در سیستمها برای نفوذ به شبکهها و اجرای حملات فیشینگ استفاده کنند.
کمبود آموزش و آگاهی کارکنان: سازمانهایی که آموزش مناسب را برای کارکنان خود فراهم نمیکنند، در معرض خطر بیشتری قرار دارند و احتمال وقوع نقض دادهها یا ضررهای مالی افزایش مییابد.
اقدامات امنیتی ناکافی در ایمیل: امنیت ضعیف ایمیل (فیلتر کردن ایمیل یا پروتکلهای احراز هویت دامنه) شانس رسیدن ایمیلهای فیشینگ به صندوقهای ورودی کاربران را افزایش میدهد و آسیبپذیری در برابر حملات فیشینگ را بیشتر میکند.
پیشگیری از حملات فیشینگ در Microsoft Exchange
با افزایش تعداد نقضهای داده و هزینههای بیشتر باجافزار، امنیت ابری به یک نیاز ضروری تجاری تبدیل شده است تا از دادهها، کاربران و کل سازمانها در برابر تهدیدات ابری محافظت کند. پیادهسازی برنامههای مناسب واکنش به حوادث و استفاده از تکنولوژیهایی که خطرات را کاهش میدهند و روندها را بهبود میبخشند، برای شناسایی سریع و مؤثر انواع مختلف بدافزارها ضروری است.
برای تقویت امنیت و واکنش سریع در صورت تکرار حملات، از این منابع استفاده کنید:
Defender for Microsoft 365 AIR: این ابزار با استفاده از هشدارهای حسابهای کاربری آسیبدیده، تواناییهای امنیتی را با اتوماسیون و تحقیق پاسخها بهبود میبخشد. این روش شناسایی سریع حسابهای آسیبدیده، محدود کردن دامنه نقض و ارائه واکنشهای سریع و مؤثر در مواقع آسیبپذیریها را ممکن میسازد.
محافظت ضد فیشینگ در Exchange Online Protection: با استفاده از قابلیتهایی مانند Spoof Intelligence، اقدامات پاسخ خودکار را برنامهریزی کنید و فرستندگان جعلشده را از دامنههای داخلی و خارجی مسدود کنید.
پیشگیری تکمیلی از فیشینگ برای M365
اقدامات اضافی برای تقویت دفاعهای ضد فیشینگ خارج از محصولات مایکروسافت:
دیدگاههای کمپین: با استفاده از یادگیری ماشینی و روشهای دیگر، حملات فیشینگ هماهنگ شناساییشده را از طریق بررسی و شناسایی پیامهای مرتبط در سراسر سرویس یا شرکت، مطالعه کنید.
آموزش شبیهسازی حملات: این آموزشها آمادگی و آگاهی کاربران را در برابر حملات فیشینگ بالقوه میسنجند.
پیروی از بهترین شیوههای مایکروسافت به ما، سازمان ما و کاربرانمان کمک میکند تا در برابر این حملات روزافزون آمادگی بیشتری داشته باشیم و محافظت شویم.
پاسخ به حملات فیشینگ Microsoft Exchange
ما زمان محدودی برای پاکسازی و تأمین محیط خود پس از آلوده شدن به بدافزار داریم. خطر از دست دادن دادهها، افزایش هزینههای باجگیری و گسترش بیشتر آلودگی با هر لحظهای که مهاجم به دادهها و اطلاعات شناسایی ما دسترسی داشته باشد، افزایش مییابد. این مراحل را دنبال کنید که در صورت مشکوک بودن به آلودگی ضروری هستند.
پاسخها به عنوان کاربر
به عنوان کاربران، باید درک کنیم که حمله فیشینگ کل سازمان را تحت تأثیر قرار میدهد.
بهترین شیوه این است که به سرعت تیم مدیریت خود را از حمله (یا مشکوک بودن به آن) مطلع کنیم، تا مدیران قوانین و سیاستها را برای کاهش خطرات نقض اعمال کنند.
پاسخها به عنوان مدیر سیستم
قبل از بازیابی دادههای از دست رفته، هدف این است که آلودگی متوقف شده و کنترل حساب ایمیل Exchange 365 و برنامههای مرتبط دوباره به دست آید. مراحل زیر را برای شروع بازپسگیری کنترل انجام دهید:
بازپسگیری دسترسی به ایمیل
در ابتدا، هر دسترسی غیرمجاز باید حذف شود و از انجام فعالیتهای غیرقانونی بیشتر که میتواند دادهها را به خطر اندازد، دزدیده یا نابود کند، جلوگیری شود. این کار را با انجام مراحل زیر انجام دهید:
تنظیم مجدد رمز عبور کاربر: رمز عبور جدید باید امن، پیچیده و شامل حروف بزرگ و کوچک، اعداد و کاراکترهای خاص باشد. لطفاً رمز عبور جدید را از طریق ایمیل به کاربر ارسال نکنید، زیرا هنوز در مرحله ابتدایی بازپسگیری کنترل حساب ایمیل هستیم.
حذف آدرسهای مشکوک برای فوروارد کردن ایمیل: این اقدام اطمینان میدهد که فقط ایمیلها به حسابهای معتبر و مورد اعتماد ارسال میشوند و حسابهای غیرمجاز از دریافت ایمیلهای فوروارد شده از حساب آسیبدیده جلوگیری میشود.
غیرفعال کردن قوانین مشکوک صندوق ورودی: برای اطمینان از اینکه هیچ اقدام خودکاری مانند فوروارد خودکار ایمیلها به حساب دیگر انجام نمیشود، قوانین مشکوک را غیرفعال کنید.
غیرفعال کردن امکان ارسال ایمیل از سوی کاربر: اگر مهاجم از آدرس ایمیل برای ارسال هرزنامه استفاده کرده باشد، مایکروسافت بلافاصله صندوق ایمیل را به عنوان محدود شده علامتگذاری میکند و اجازه ارسال پیامهای بیشتر را نمیدهد.
مسدود کردن حساب کاربر از ورود به سیستم: تا زمانی که حساب به طور ایمن محافظت نشده و دسترسی غیرمجاز به آن قطع نشده است، از هر تلاشی برای ورود به حساب جلوگیری کنید.
حذف نقشهای مدیریتی حساب برای جلوگیری از دسترسی غیرمجاز به سایر حسابها: این کار را از طریق:
مرکز مدیریت Microsoft 365
پورتال Microsoft 365 Defender
مرکز مدیریت Exchange Online
بررسی برنامههای یکپارچهشده
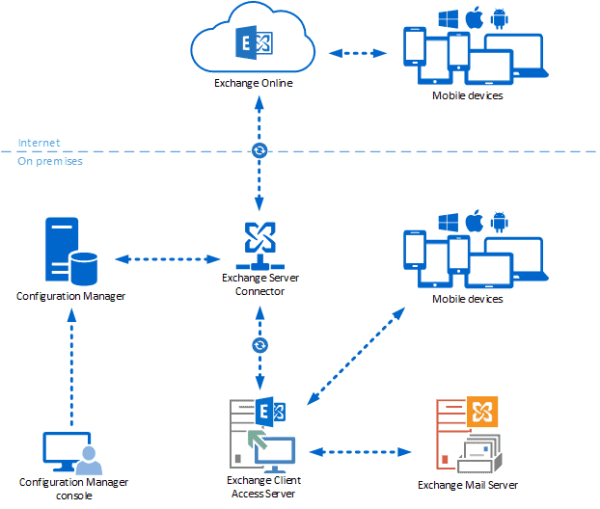
برای بازپسگیری کنترل در این بخشها، باید توجه داشت که Exchange Online با برنامهها و دستگاههای مختلف همگامسازی میشود و بهطور کامل با دیگر قابلیتهای Microsoft 365 یکپارچه است. متوقف کردن بهروزرسانیها و همگامسازیها میتواند از گسترش بالقوه رمزگذاری دادهها جلوگیری کند. برای انجام این کار، میتوانیم:
غیرفعال کردن Exchange ActiveSync برای یک صندوق پستی تا از همگامسازی دادهها بین دستگاهها و صندوقهای پستی Exchange Online جلوگیری کنیم.
معلق کردن موقت همگامسازی OneDrive تا بهروزرسانیهای دادههای ابری از دستگاههای آلوده متوقف شود.
اجرای اسکن آنتیویروس
در حالی که دسترسی به صندوق پستی خود را موقتاً تعلیق کردهایم، انجام یک اسکن جامع آنتیویروس بر روی رایانهها و دستگاههای مشکوک، از جمله دستگاههایی که دادهها را همگامسازی میکنند، مناسب است.
از دو ابزار بومی مایکروسافت برای شناسایی و حذف بدافزار استفاده کنید:
Windows Defender
ابزار حذف بدافزار (MSRT)
بازیابی فایلها و ایمیلها
پس از اینکه مطمئن شدیم محیط ما از payload یا دسترسی غیرمجاز بدافزارها ایمن است، دادههایی که رمزگذاری یا حذف شدهاند را بازیابی میکنیم.
اگر نسخههای پشتیبان ما ایمن هستند، از ابزارهای زیر استفاده کنید:
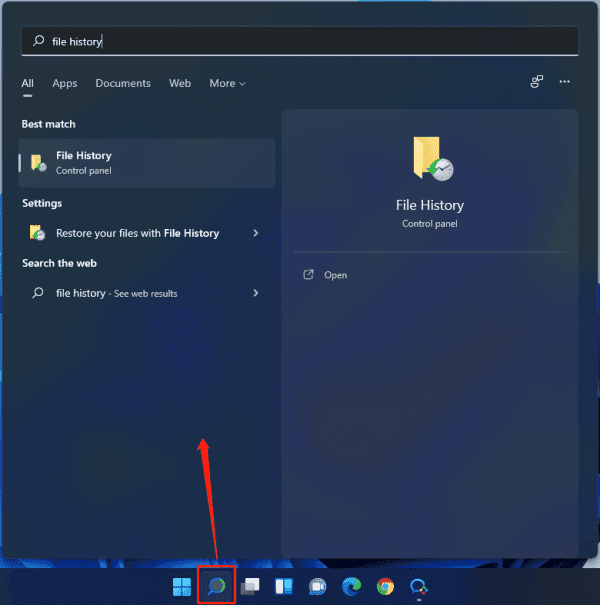
استفاده از تاریخچه فایل در Windows 11، Windows 10 و Windows 8.1 برای تلاش جهت بازیابی فایلها و پوشههای محلی.
استفاده از بازیابی فایلها در OneDrive for Business برای بازگرداندن کل OneDrive به وضعیت قبلی خود در بازه زمانی 30 روزه.
در مواردی که تمام ایمیلهای کاربران را حذف کردهایم، برای بازیابی موارد حذفشده، این فرایند را دنبال میکنیم. یا اگر از یک راهحل پشتیبانگیری شخص ثالث استفاده میکنیم، هر گونه داده ایمیل یا فایل را از آنجا بازیابی میکنیم.
بازیابی دسترسی و فعالسازی مجدد همگامسازی
در نهایت، دسترسی کاربر را از حالت مسدود خارج کرده، نقشهای مدیریتی را دوباره اختصاص میدهیم و همگامسازی Exchange ActiveSync و همگامسازی OneDrive را دوباره فعال میکنیم.
گزارش پیام به مایکروسافت
مایکروسافت توصیه میکند که فیلترهای ایمیل خود را تقویت کرده و اقدامات پیشگیرانه را برای جلوگیری از بروز مجدد حملات به بهترین نحو انجام دهد. علاوه بر این، مایکروسافت پیشنهاد میکند که حمله را با ارسال ایمیلها، پیوستها یا فایلها گزارش دهید.
برای شناسایی و متوقف کردن حملات فیشینگ و بدافزارها در Exchange Server، استفاده از ترکیبی از ابزارها و روشهای پیشرفته امنیتی ضروری است. با توجه به اهمیت حفاظت از ارتباطات ایمیلی و دادهها در سرورهای Exchange، رعایت بهترین شیوهها و بهکارگیری قابلیتهای پیشرفته امنیتی به جلوگیری از این نوع تهدیدات کمک میکند.
اولین گام در شناسایی حملات فیشینگ و بدافزارها، فعالسازی فیلترهای ایمیل و تهدید در Exchange Online Protection (EOP) است. این ابزار بهطور خودکار ایمیلهای مشکوک به فیشینگ و بدافزار را شناسایی و مسدود میکند. علاوه بر این، استفاده از ویژگیهای فیلترسازی پیشرفته مانند Spoof Intelligence و Anti-Phishing Policies میتواند به شناسایی ایمیلهای جعلی و مشکوک کمک کند. همچنین، با پیکربندی صحیح DKIM (DomainKeys Identified Mail) و DMARC (Domain-based Message Authentication, Reporting, and Conformance)، میتوان از ارسال ایمیلهای جعلی از دامنههای سازمانی جلوگیری کرد.
در کنار این ابزارها، نظارت مداوم بر فعالیتهای سرور Exchange با استفاده از Microsoft Defender for Office 365 و Microsoft 365 Defender نیز بسیار مؤثر است. این ابزارها به شناسایی تهدیدات جدید و ناشناخته کمک کرده و از وقوع حملات پیچیدهتر جلوگیری میکنند. در صورتی که حملهای شبیه به فیشینگ یا بدافزار شناسایی شد، استفاده از قابلیتهای Incident Response به سازمان کمک میکند تا بهسرعت واکنش نشان داده و خطرات را کاهش دهد.
برای مقابله با تهدیدات فیشینگ و بدافزارها در Exchange Server، ضروری است که کاربران بهطور منظم آموزش ببینند تا بتوانند حملات فیشینگ را شناسایی کنند. این آموزشها میتوانند بهطور چشمگیری خطرات ناشی از کلیک روی لینکهای مشکوک یا بارگذاری فایلهای آلوده را کاهش دهند. علاوه بر این، انجام آزمونهای شبیهسازی حملات فیشینگ به سازمانها کمک میکند تا آگاهی کارکنان را از تهدیدات احتمالی افزایش دهند.
در نهایت، استفاده از پچهای امنیتی بهروز و مدیریت دسترسیهای کاربری نیز از اقدامات کلیدی در شناسایی و متوقف کردن حملات فیشینگ و بدافزارها در Exchange Server است. با اجرای این شیوهها و استفاده از ابزارهای امنیتی مناسب، میتوان ریسکهای ناشی از حملات سایبری را به حداقل رساند و امنیت ایمیلهای سازمانی را تضمین کرد.
حملات فیشینگ همواره در حال تکامل هستند و به همین دلیل روشهای جدیدی برای شناسایی و مقابله با آنها باید بهطور مداوم بررسی شود. در اینجا چند نکته و روش جدیدتر در مورد فیشینگ آورده شده است:
فیشینگ بهوسیله شبکههای اجتماعی (Social Media Phishing): این نوع حملات در سالهای اخیر بهطور فزایندهای رایج شدهاند. مهاجمان از پلتفرمهای اجتماعی مانند فیسبوک، لینکدین، و توییتر برای جلب اعتماد کاربران و ارسال لینکهای فیشینگ استفاده میکنند. این لینکها میتوانند به صفحات جعلی یا بدافزارهای آلوده هدایت کنند. در این نوع حملات، مهاجمان اطلاعات کاربران را از طریق پروفایلهای اجتماعیشان استخراج میکنند و از آنها برای طراحی حملات هدفمند استفاده میکنند.
فیشینگ صوتی (Vishing) و فیشینگ متنی (Smishing): مهاجمان علاوه بر ارسال ایمیلهای فیشینگ، از تکنیکهای تلفنی و پیامکی نیز برای فریب دادن افراد استفاده میکنند. در فیشینگ صوتی (Vishing)، مهاجم با تماس تلفنی از افراد میخواهد تا اطلاعات حساس را در اختیارشان قرار دهند. در فیشینگ متنی (Smishing)، پیامکهای جعلی برای سرقت اطلاعات شخصی یا نصب بدافزارها بهطور مستقیم بر روی دستگاه ارسال میشوند.
فیشینگ هدفمند (Spear Phishing): برخلاف حملات فیشینگ عمومی که بهطور تصادفی برای کاربران مختلف ارسال میشوند، در فیشینگ هدفمند، مهاجم اطلاعات خاصی از قربانی را جمعآوری کرده و ایمیل یا پیام را طوری طراحی میکند که کاملاً بهنظر آشنا و معتبر برسد. این نوع حملات معمولاً علیه افراد خاص یا سازمانها صورت میگیرد و میتواند بسیار خطرناک باشد، زیرا مهاجم بهخوبی میداند چه اطلاعاتی برای قربانی حیاتی است.
استفاده از فیشینگ از طریق سرویسهای ابری: یکی از روشهای جدیدتر، حملات فیشینگ از طریق سرویسهای ابری مانند Google Drive، Dropbox، و OneDrive است. مهاجمان از این سرویسها برای ارسال لینکهای فیشینگ یا مستندات آلوده به کاربران استفاده میکنند. این نوع حملات بهویژه در سازمانهایی که از این سرویسها برای ذخیرهسازی اطلاعات استفاده میکنند، میتواند بسیار خطرناک باشد.
استفاده از فیشینگ بهعنوان حمله مرحلهای (Phishing as a Service): در دنیای مدرن، بعضی از مهاجمان از پلتفرمهای فیشینگ بهعنوان یک سرویس (Phishing as a Service) استفاده میکنند که به افراد دیگر این امکان را میدهد که بدون نیاز به دانش فنی، حملات فیشینگ را راهاندازی کنند. این خدمات معمولاً شامل ابزارها و منابعی هستند که به مهاجمان کمک میکنند تا حملات فیشینگ پیچیدهتری را ایجاد کنند.
حملات فیشینگ از طریق ایمیلهای فیشینگ زنجیرهای (Business Email Compromise - BEC): در این نوع حملات، مهاجمان خود را بهعنوان مدیران اجرایی سازمانها یا سایر کارکنان ارشد معرفی میکنند و از این طریق تلاش میکنند تا اطلاعات حساس یا پول را از شرکتها و سازمانها به سرقت ببرند. این حملات بهویژه در سازمانهای بزرگ بسیار خطرناک هستند زیرا مهاجم میتواند با تقلید از رفتار یک مدیر اجرایی، دستورات کاذب ارسال کند که تأثیرات منفی بزرگی روی عملیات سازمان دارد.
این روندها و تکنیکهای جدید در فیشینگ نشان میدهند که مهاجمان بهطور پیوسته در حال نوآوری و پیچیده کردن روشهای حمله خود هستند. برای مقابله با این تهدیدات، سازمانها باید بهطور مداوم آموزشهای امنیتی را برای کارکنان ارائه دهند، از ابزارهای امنیتی پیشرفته استفاده کنند و اقدامات پیشگیرانه را در سیاستهای خود اعمال کنند.
حملات فیشینگ از طریق Microsoft Exchange: پیشگیری و پاسخ
در پایان، چشمانداز تهدیدات مربوط به حملات فیشینگ از طریق Microsoft Exchange نیازمند رویکردی چندجانبه برای پیشگیری و پاسخ است. در حالی که راهحلهای تکنولوژیکی مانند فیلتر کردن پیشرفته ایمیل و تشخیص تهدیدات نقش حیاتی دارند، سازمانها باید همچنین آموزشهای مستمر کارکنان و برنامههای آگاهیبخشی را در اولویت قرار دهند تا کاربران توانمند شوند تا حملات فیشینگ را شناسایی کرده و دفع کنند. علاوه بر این، ایجاد پروتکلهای پاسخ به حادثه و بهروزرسانی منظم اقدامات امنیتی از اهمیت بالایی برخوردار است تا به طور مؤثر خطرات ناشی از این تهدیدات سایبری مداوم و در حال تکامل را کاهش داده و یکپارچگی و محرمانگی دادههای سازمانی را در محیط دیجیتال در حال تغییر حفظ کند.
دیگر مطالب

سلام Windows Insiderها، امروز خوشحالیم اعلام کنیم که بهبودهایی در تجربه Windows Update در حال انتشار است. این تغییرات مستقیماً

SQL Server 2025 در نوامبر 2025 منتشر شد. مشکلی که من با آن مواجه شدهام این است که بررسیهایی درباره
مایکروسافت لایسنس(شرکت رایان نت) به عنوان اولین تأمین کننده رسمی لایسنسهای اصلی محصولات مایکروسافت و تنها همکار تجاری رسمی مایکروسافت در ایران (Microsoft Partner)، با سابقه فعالیت بیش از یک دهه در واردات عمده محصولات اورجینال مایکروسافت و همکاری با بیش از 200 هولدینگ و سازمان دولتی، خصوصی و بینالمللی شاخص و مطرح در ایران و همچنین ارائه خدمات به بیش از پنج هزار مشتری حقیقی و حقوقی، با وجود تحریم های آمریکا، به واسطه شخصیت حقوقی مستقل خود در انگلستان Talee Limited، به عنوان Partner & Solution Provider رسمی مایکروسافت مشغول به فعالیت است. با توجه به حجم موجودی شرکت، تمامی محصولات به صورت فوری تحویل داده میشوند و دارای پشتیبانی، گارانتی و همچنین پشتیبانی فنی مایکروسافت هستند. علاوه بر این، لازم به ذکر است که هیچ یک از محصولات ارائه شده از نوع OEM ،Academic یا Charity نیستند و تمامی محصولات با لایسنس Retail و یا Volume License معتبر و قابل استعلام از مایکروسافت ارائه میشوند. مایکروسافت لایسنس به عنوان یک تأمین کننده رسمی، با فعالیت طولانی در ارائه محصولات اصلی مایکروسافت و تجربه ارائه خدمات به بسیاری از سازمانهای خصوصی و دولتی برجسته کشور، افتخار دارد که تمام محصولات نرمافزاری مایکروسافت را بدون واسطه و با شرایط تحویل آنی و با تضمین بهترین قیمت (بر اساس نوع لایسنس و شرایط استفاده) به صورت مستقیم عرضه نماید.
برخی از مزایای نسخههای اورجینال
افزایش کارایی و سرعت رایانه
پشتیبانی مایکروسافت
امکان دریافت به روز رسانی به صورت واقعی
امنیت بیشتر در مقابل بدافزارها و حملات
پایداری بیشتر در مقایسه با نسخه های جعلی
رعایت قوانین و مقررات
امکان استفاده همیشگی از جواز ویندوز
دریافت نرم افزارهای کاربردی از مایکروسافت که نیاز به ویندوز اصل دارند
بدون نیاز به تعویض های مکرر سیستم عامل نسبت به نمونه کپی
توانایی تشخیص و عیب یابی به وسیله بخش عیب یابی سیستم عامل